
Narodowy Fundusz Zdrowia wyznaczył 28 października 2026 roku jako termin obowiązkowego uwierzytelniania wieloskładnikowego w interfejsie API Rejestru Endoprotezoplastyk. Komunikat z 7 października jest skierowany do świadczeniodawców i firm odpowiedzialnych za ich oprogramowanie. Po wskazanej dacie brak odpowiedniej konfiguracji będzie uniemożliwiał korzystanie z usług rejestru przez ten interfejs. Nie jest to ogłoszenie nowego sposobu logowania wszystkich pacjentów do każdej usługi NFZ.
Październikowy termin doprecyzowuje wcześniejszą zapowiedź
NFZ informował o uruchomieniu rozwiązania już w lipcu. Wówczas opisywał dostępność funkcji oraz przejście do obowiązkowego stosowania w czwartym kwartale 2026 roku. Nowy komunikat podaje konkretny dzień. Dla placówek to istotna zmiana informacji organizacyjnej: ogólny przedział czasu został zastąpiony terminem, przed którym trzeba zakończyć przygotowania.
Nie należy przedstawiać 28 października jako dnia pierwszej możliwości testowania MFA. Według NFZ rozwiązanie było wcześniej dostępne do przygotowania integracji. Okres przejściowy miał pozwolić świadczeniodawcom i dostawcom dostosować oprogramowanie. Informacja o wcześniejszej dostępności nie potwierdza jednak, że każda placówka już wykonała te czynności.
Komunikat nie zawiera ogólnokrajowego zestawienia gotowości ani liczby podmiotów mających zaległości. Nie można na jego podstawie stwierdzić, że określona część szpitali utraci dostęp. Pewny jest warunek techniczny i zapowiedziany termin jego stosowania. Ocenę konkretnego wdrożenia trzeba przeprowadzić w danej organizacji, z udziałem osoby odpowiedzialnej za system.
Jaką rolę pełni kod TOTP?
Lipcowa dokumentacja NFZ opisuje wykorzystanie kodów TOTP, czyli haseł jednorazowych związanych z czasem. Użytkownik rejestruje dane potrzebne do ich generowania w zewnętrznej aplikacji. Dodatkowy kod uczestniczy następnie w uwierzytelnianiu. Samo posiadanie nazwy użytkownika i zwykłego hasła nie wyczerpuje już wymaganych czynności.
Mechanizm TOTP opisano w dokumencie technicznym RFC 6238. Generator oraz system sprawdzający korzystają ze wspólnego sekretu i informacji o czasie. Dzięki temu mogą wyliczyć i porównać krótkotrwały kod. Ten opis wyjaśnia ogólną zasadę rozwiązania. Nie stanowi potwierdzenia szczegółowych parametrów każdego wdrożenia NFZ, które należy sprawdzić w jego dokumentacji.
W praktyce ważne są zarówno prawidłowa rejestracja, jak i ochrona danych służących do generowania kodów. Kod QR używany przy konfiguracji może zawierać informacje umożliwiające odtworzenie generatora. Nie powinien więc trafiać do przypadkowych osób lub publicznej dokumentacji. Wsparcie dostawcy oprogramowania nie zwalnia organizacji z ustalenia bezpiecznego sposobu przechowywania materiałów konfiguracyjnych.
Co trzeba sprawdzić w integracji placówki?
Najpierw należy ustalić, które programy komunikują się z API Rejestru Endoprotezoplastyk i kto odpowiada za ich utrzymanie. Sam fakt korzystania z nowoczesnego systemu medycznego nie dowodzi obsługi nowego sposobu uwierzytelniania. Dostawca powinien potwierdzić zgodność konkretnej wersji z wymaganiami interfejsu, a placówka sprawdzić ją w swoim środowisku.
Test nie powinien ograniczać się do zobaczenia ekranu z dodatkowym polem. Ważne jest skuteczne uwierzytelnienie oraz wykonanie potrzebnych operacji zgodnie z uprawnieniami. Trzeba też wiedzieć, jak system sygnalizuje odrzucony kod lub wygaśniętą sesję. Są to praktyczne elementy przygotowania, nie nowe obowiązki prawne dopisane przez redakcję do komunikatu NFZ.
Osobnym zadaniem jest organizacja obsługi awarii i zmian personelu. Jeżeli dostęp zależy od generatora skonfigurowanego tylko na urządzeniu jednej osoby, jej nieobecność może utrudnić pracę. Rozwiązanie musi być zgodne z zasadami kont i uprawnień, a procedurę odtworzenia dostępu należy ustalić z właściwym administratorem. Nie należy zastępować jej wspólnym, niekontrolowanym udostępnianiem danych logowania.
Zakres komunikatu jest konkretny
Zmiana dotyczy interfejsu dostępowego do Rejestru Endoprotezoplastyk. Dokument nie ogłasza jednoczesnego przełączenia wszystkich rejestrów medycznych, rozliczeń NFZ i Internetowego Konta Pacjenta. Łączenie ich w jedną informację mogłoby skierować odbiorcę do niewłaściwego systemu albo wywołać mylne oczekiwanie dodatkowego kodu przy każdej czynności związanej z opieką zdrowotną.
Adresatami przygotowań są świadczeniodawcy oraz dostawcy ich systemów. Dla pacjenta istotna jest sprawna organizacja zaplecza informatycznego placówki, lecz komunikat nie nakazuje mu instalowania aplikacji TOTP w celu uzyskania zabiegu. Nie wynika z niego także zapowiedź odwołania operacji lub automatycznego rozwiązania kontraktu za brak konfiguracji.
Należy oddzielić możliwe utrudnienie techniczne od skutków klinicznych i administracyjnych, których źródło nie opisuje. Bez dostępu do interfejsu placówka nie wykona przez niego potrzebnych operacji. Dalsze następstwa zależą od jej pracy i dostępnych procedur. Artykuł nie przypisuje takim zdarzeniom skutków, które nie zostały potwierdzone w komunikacie.
Dodatkowy czynnik pomaga, ale nie rozstrzyga całego bezpieczeństwa
MFA utrudnia wykorzystanie samego przechwyconego hasła. Nie oznacza jednak odporności na każdą formę oszustwa ani poprawności wszystkich uprawnień w systemie. Osoba nakłoniona do przekazania aktualnego kodu może nadal narazić dostęp. Ochrona obejmuje także kontrolę kont, aktualizacje i bezpieczną obsługę urządzeń.
Na 10 października potwierdzone są termin podany przez NFZ oraz opis mechanizmu w jego wcześniejszym komunikacie. Dokument RFC wyjaśnia techniczne tło, ale nie jest niezależnym audytem rejestru. Dostępne materiały nie pozwalają ocenić gotowości wszystkich placówek. Najważniejszą czynnością przed 28 października pozostaje sprawdzenie rzeczywistej integracji i przygotowanie osób, które będą z niej korzystać.
Źródła
Stan wiedzy: 10 października 2026 r. Informacje sprawdzone przed zaplanowaniem publikacji.
- NFZ: komunikat z 7 października i termin obowiązkowego MFA
- NFZ: lipcowe uruchomienie MFA, zasady TOTP i dokumentacja integracyjna
- RFC Editor / IETF: RFC 6238, mechanizm kodów jednorazowych opartych na czasie
Źródła obrazów
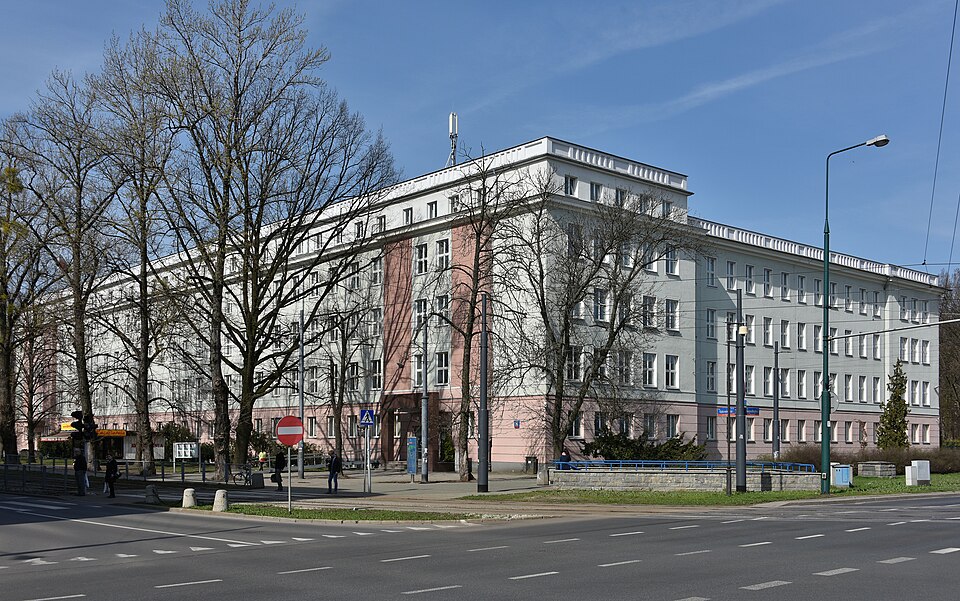
Budynek przy ulicy Rakowieckiej 26/30 w Warszawie, gdzie mieści się Centrala NFZ. Fotografia archiwalna z 2017 roku. Autor: Adrian Grycuk. Strona pliku w Wikimedia Commons. Creative Commons Uznanie autorstwa – Na tych samych warunkach 3.0 Polska. Bez zmian redakcyjnych; pobrano miniaturę Commons. Techniczne rozmiary WordPressa objęte są wskazaną licencją obrazu.

Dołącz do dyskusji