
Prezes UODO Mirosław Wróblewski postuluje silniejsze wymagania dla firm przetwarzających duże zbiory danych, zwłaszcza informacji medycznych. W relacji z konferencji Cyber24 Days urząd opisuje dyskusję o certyfikacji i odpowiedzialności dostawców usług informatycznych. Jest to propozycja kierunku regulacji oraz ocena praktyki, a nie komunikat o wejściu nowego obowiązku w życie.
Jeden dostawca, wiele gabinetów
Rozmowa odbyła się 7 października, a UODO opublikował jej podsumowanie dwa dni później. Uczestniczył w niej także Europejski Inspektor Ochrony Danych Wojciech Wiewiórowski. Punktem wyjścia była koncentracja informacji pochodzących z wielu placówek u jednego usługodawcy. Prezes wskazywał, że taka koncentracja może zwiększać skalę skutków pojedynczego ataku.
W uproszczonym przykładzie każdy gabinet korzysta z osobnej umowy, lecz wszystkie używają tego samego zaplecza. Z perspektywy lekarza usługa może wyglądać jak niewielki system jednej placówki. Z perspektywy dostawcy może obejmować znacznie większy zbiór. Ten przykład wyjaśnia mechanizm ryzyka; nie opisuje ustalonej architektury konkretnej firmy ani przebiegu konkretnego włamania.
Przy ocenie bezpieczeństwa znaczenie ma więc nie tylko liczba osób zatrudnionych w gabinecie. Istotne są zależności między usługami, zakres dostępu i to, czy problem w jednej części zaplecza może wpływać na pozostałe. Bez takiego obrazu trudno rozpoznać, gdzie powstaje wspólny punkt podatności.
Proponowany próg nie jest gotowym przepisem
Wróblewski odniósł się do przedstawianej przez ministra cyfryzacji granicy stu tysięcy rekordów. Według prezesa UODO przy danych szczególnych, zwłaszcza zdrowotnych, próg objęcia bardziej wymagającymi zasadami mógłby być niższy. To postulat do dalszych prac. Nie należy pisać, że każdy dostawca przekraczający taką liczbę już musi uzyskać nowy certyfikat na podstawie tego wystąpienia.
Samo słowo „rekord” również wymaga doprecyzowania w przyszłej regulacji. Jeden pacjent może mieć wiele wpisów, a jeden wpis może obejmować różny zakres informacji. Bez określenia jednostki liczenia trudno porównać systemy. Liczba rekordów nie jest automatycznie liczbą osób ani samodzielną miarą wrażliwości całego zbioru.
W komunikacie przywołano krajowy system certyfikacji cyberbezpieczeństwa. Nie należy utożsamiać tego kierunku z każdym mechanizmem certyfikacji występującym w ochronie danych. Aby określić przyszłe obowiązki firmy, potrzebna będzie treść konkretnego rozwiązania, jego zakres i termin stosowania. Wypowiedź konferencyjna nie dostarcza tych elementów.
Kto decyduje o danych, a kto je obsługuje?
Europejska Rada Ochrony Danych wyjaśnia, że administrator określa cele i sposoby przetwarzania. Podmiot przetwarzający działa na jego rzecz i według instrukcji. Korzystanie z zewnętrznej usługi nie usuwa odpowiedzialności administratora. Dostawca również ma własne obowiązki, między innymi dotyczące bezpieczeństwa i przestrzegania umowy.
EROD wskazuje, że relacja wymaga umownego określenia przetwarzania. Wymienia poufność, pomoc w obsłudze praw osób i naruszeń oraz możliwość kontroli. To opis istniejących zasad, odrębny od październikowego postulatu nowych wymagań. Ocena, czy konkretny gabinet prawidłowo dobrał dostawcę, wymagałaby dokumentów i ustalenia rzeczywistego sposobu działania.
Praktyczny problem polega na różnicy między otrzymaniem zapewnienia a możliwością jego sprawdzenia. Placówka może znać funkcje aplikacji, ale nie dysponować kompetencjami do oceny wszystkich zabezpieczeń. Właśnie tę trudność prezes UODO wskazuje w dyskusji. Jego krytyka praktyki nie oznacza ustalenia winy każdej firmy oferującej oprogramowanie medyczne.
Certyfikat potrzebuje określonego zakresu
Z punktu widzenia odbiorcy usługi użyteczne byłoby jasne wskazanie, co potwierdza ewentualna kontrola. Ocena jednego elementu systemu nie musi obejmować całej działalności dostawcy. Ważne byłyby także data sprawdzenia, okres ważności oraz zasady postępowania po zmianach. Bez tych informacji samo oznaczenie może być trudne do interpretacji.
Nie ma zabezpieczenia, które raz sprawdzone pozostaje wystarczające niezależnie od późniejszych zmian. Nowa integracja, poszerzenie zbioru lub zmiana dostępu może wpływać na ryzyko. Dlatego dyskusja o certyfikacji dotyczy także stałej odpowiedzialności i kontroli, a nie tylko dokumentu otrzymanego w jednym dniu. To wniosek organizacyjny, nie opis przesądzonego modelu ustawy.
Pacjent potrzebuje zrozumiałej informacji
Dla osoby korzystającej z leczenia ważne jest ustalenie, kto odpowiada za jej dane i do kogo skierować pytanie. Nazwa aplikacji nie zawsze jest tożsama z nazwą placówki. Przy komunikacie o naruszeniu czytelny opis zakresu i dalszego kontaktu ma większą wartość niż ogólne zapewnienie o bezpieczeństwie.
Nie należy z samej dyskusji konferencyjnej wyprowadzać wniosku, że dane każdego pacjenta wyciekły. Także informacje o możliwych konsekwencjach wymagają ustalenia, jaki zbiór został objęty zdarzeniem. Artykuł nie wskazuje poszkodowanych osób, nie potwierdza skali konkretnego incydentu i nie rozstrzyga prawa do indywidualnego odszkodowania.
Granice październikowej debaty
W przyszłym modelu potrzebne byłoby również ustalenie, kto ponosi koszt oceny i jak mały gabinet może sprawdzić jej wynik. Bez praktycznej dostępności informacji nawet szczegółowe wymagania mogą być trudne do wykorzystania przy wyborze usługi. To osobne pytanie od samego ustalenia liczbowego progu.
Potwierdzone są wystąpienie i postulaty opisane przez UODO oraz ogólne obowiązki wyjaśnione przez EROD. Nie przedstawiono w tych materiałach ostatecznej nowej ustawy z kompletem wymagań. Dalszej ocenie powinny podlegać projekt przepisów, definicja progu, rzeczywisty zakres sprawdzenia i sposób egzekwowania obowiązków. Dopiero te elementy pozwolą porównać deklarowany cel z przyjętym rozwiązaniem.
Źródła
Stan wiedzy: 11 października 2026 r. Informacje sprawdzone przed zaplanowaniem publikacji.
- UODO: relacja z Cyber24 Days opublikowana 9 października
- EROD: obowiązki administratora i podmiotu przetwarzającego
Źródła obrazów
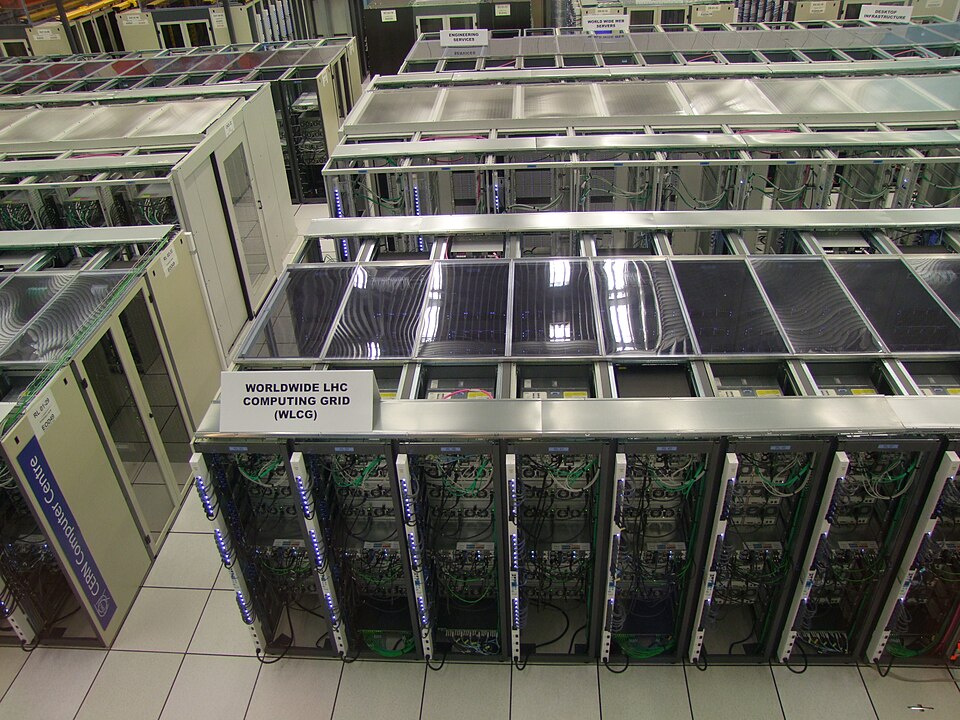
Szafa serwerowa Worldwide LHC Computing Grid, fotografia z 2018 roku. Ilustracja infrastruktury, nie polskiej bazy danych medycznych. Autor: Marián Hubinský. Strona pliku w Wikimedia Commons. Creative Commons Uznanie autorstwa – Na tych samych warunkach 4.0 Międzynarodowe. Bez zmian redakcyjnych; pobrano miniaturę Commons. Techniczne rozmiary WordPressa objęte są wskazaną licencją obrazu.

Dołącz do dyskusji