
Minął wskazany przez administrację termin samorejestracji w wykazie krajowego systemu cyberbezpieczeństwa. Jednocześnie wyniki kontroli NIK pokazują, że samo nałożenie obowiązków nie gwarantuje ich wykonania. W sierpniu Izba opisała niedostateczną ochronę ośmiu operatorów energii, wody i transportu. We wrześniu NASK oraz Ministerstwo Cyfryzacji udostępniły przewodnik po nowych zasadach. Zestawienie tych materiałów pozwala odróżnić formalny wpis od rzeczywistej zdolności utrzymania usług.
Kontrola NIK: osiem jednostek, różne rodzaje zaniedbań
Badanie obejmowało okres od 1 stycznia 2021 roku do 16 lutego 2026 roku. Sprawdzono trzy ministerstwa oraz ośmiu operatorów usług kluczowych. Według Izby żaden z tych operatorów nie zapewnił wymaganej odporności systemów obsługujących usługę. Sześciu miało systematycznie ignorować krytyczne alerty. W skrajnych przypadkach brakowało monitorowania, co ograniczało możliwość rozpoznania ataku.
NIK negatywnie oceniła również nadzór ministrów energii i infrastruktury. Izba wskazała, że wiedza o niedostatecznych zabezpieczeniach nie prowadziła do odpowiednich działań kontrolnych. To zarzut dotyczący wykonywania nadzoru, a nie wyrok karny wobec osób kierujących resortami. Okres badania obejmuje kilka lat, dlatego nie należy przypisywać całej oceny jednej bieżącej decyzji administracyjnej.
Wynik kontroli opisuje konkretne badane jednostki. Nie jest statystycznym pomiarem wszystkich wodociągów, przewoźników czy dostawców energii w Polsce. Materiał nie daje też podstaw do ogłoszenia, że wszystkie osiem usług zostało skutecznie zaatakowanych lub przerwanych. Ujawniona luka w zabezpieczeniach i zrealizowany atak są odrębnymi zdarzeniami.
Co oznaczał termin 3 października?
Ministerstwo Cyfryzacji wyjaśniało, że podmioty kluczowe i ważne spełniające ustawowe kryteria w chwili wejścia w życie nowelizacji mają dokonać wpisu do wykazu KSC do 3 października 2026 roku. W tym samym omówieniu wskazano kolejne etapy: podłączenie do systemu S46 i wdrożenie nowych obowiązków do 3 kwietnia 2027 roku.
Obowiązki opisane przez resort obejmują między innymi system zarządzania bezpieczeństwem informacji, obsługę i zgłaszanie incydentów oraz wyznaczenie osób utrzymujących kontakt z innymi podmiotami KSC. Dla podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych, wskazano pierwszy obowiązkowy audyt do 3 kwietnia 2028 roku. Następne audyty mają odbywać się co najmniej co trzy lata.
Terminy dotyczą określonych grup, więc nie należy przenosić ich mechanicznie na każdą firmę. W szczególności harmonogram dla nowych podmiotów nie jest dowodem, że dotychczasowy operator mógł ignorować wcześniejsze obowiązki. Tak samo zakończenie rejestracji nie informuje odbiorcy, czy dana organizacja przetestowała odtworzenie usług po awarii.
Wrześniowy przewodnik: od procedury do sprawdzalnego działania
NASK i Ministerstwo Cyfryzacji ogłosiły 30 września publikację poradnika „Od wymagań do działania”. Materiał ma prowadzić organizacje od ustalenia, czy podlegają regulacjom, przez wdrażanie wymagań, po odpowiedzialność, kontrolę i sankcje. Nie jest raportem potwierdzającym naprawę zaniedbań wykrytych przez NIK.
Przewodnik omawia monitorowanie systemów, rozpoznawanie zagrożeń, obsługę incydentów, kopie zapasowe i utrzymanie ciągłości działania. Wskazuje też potrzebę regularnego testowania procedur oraz jasnego podziału ról. To konkretne elementy, które pozwalają rozróżnić dokument leżący w segregatorze od mechanizmu stosowanego w codziennej pracy.
Autorzy przypominają, że incydent może wynikać zarówno z cyberataku, jak i awarii lub błędu użytkownika. Z tego powodu liczby incydentów nie wolno automatycznie przedstawiać jako liczby skutecznych włamań. Dla ciągłości usług przyczyna ma znaczenie, ale równie ważna jest zdolność rozpoznania zdarzenia i bezpiecznego przywrócenia pracy.
Poradnik umieszcza odpowiedzialność za realizację obowiązków również po stronie kierownictwa. Wyznaczenie informatyka nie rozwiązuje więc pytania o budżet, organizację i nadzór. W kontekście kontroli NIK ten punkt pomaga zrozumieć, dlaczego ocenie podlegają nie tylko techniczne zabezpieczenia, lecz również decyzje o reakcjach na wykryte zagrożenia.
Dlaczego problem dotyczy odbiorców energii i wody?
Usługi kluczowe mają fizyczny rezultat: dostęp do wody, zasilania albo przewozu. Ich systemy informatyczne wspierają obsługę i działanie organizacji. Przerwa w dostępności nie jest zatem wyłącznie problemem pracownika korzystającego z komputera. Może dotknąć gospodarstwa domowe, placówki medyczne lub przedsiębiorstwa zależne od ciągłości dostaw.
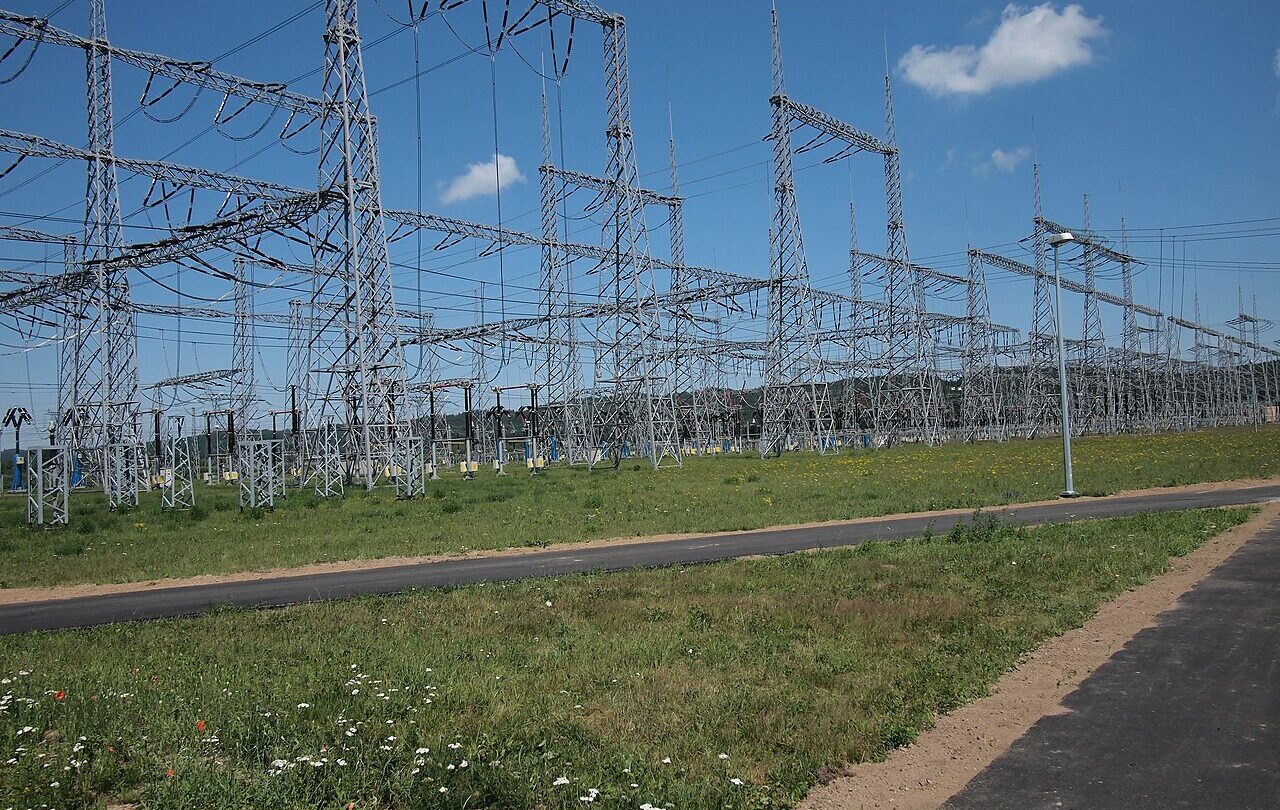
To nie znaczy, że opisane zagrożenie już się zmaterializowało w konkretnej miejscowości. Zdjęcie stacji elektroenergetycznej jest ilustracją sektora, a nie wskazaniem jednostki, której NIK przypisała naruszenie. Podobnie przykład potencjalnych konsekwencji służy wyjaśnieniu znaczenia ochrony usług i nie jest relacją z awarii.
Czego nie można wywnioskować z dostępnych materiałów?
Nie dysponujemy zbiorczym potwierdzeniem usunięcia wszystkich nieprawidłowości po zakończeniu kontroli. Nie ustalamy również kompletności październikowego wykazu podmiotów na podstawie samej informacji o terminie rejestracji. Takie twierdzenia wymagałyby odrębnych danych o realizacji zaleceń i faktycznych wpisach.
NIK dokumentuje ustalenia kontrolne, a resort i NASK opisują obecne wymagania oraz sposób przygotowania organizacji. Są to odrębne źródła, ale poradnik nie jest niezależnym powtórzeniem kontroli ośmiu operatorów. Najważniejsze pozostaje pytanie o sprawdzalne wykonanie: reakcję na alerty, testowanie odtworzenia usług oraz nadzór nad poprawą. Publikacja instrukcji sama tych rezultatów nie potwierdza.
Źródła
Stan wiedzy: 11 października 2026 r. Źródła sprawdzono przed zaplanowaniem publikacji.
- NIK: cyberbezpieczeństwo transportu, energii i wody, sierpień 2026
- Ministerstwo Cyfryzacji: obowiązki i terminy KSC dla podmiotów kluczowych i ważnych
- Ministerstwo Cyfryzacji i NASK: ogłoszenie poradnika, 30 września 2026
- NASK: przewodnik KSC 2.0, monitoring, ciągłość i odpowiedzialność kierownictwa
Źródła obrazów
Stacja elektroenergetyczna Żarnowiec na archiwalnym zdjęciu z 2011 roku. Ilustracja sektora energii, nie wskazanie operatora objętego ustaleniami NIK. Autor: t.przechlewski. Strona pliku w Wikimedia Commons. Creative Commons Uznanie autorstwa 3.0 Unported. Bez zmian redakcyjnych. Pobrano wariant rozmiaru udostępniony przez Commons. Techniczne warianty obrazu WordPressa zachowują podaną licencję.

Dołącz do dyskusji